Masz długie hasło i aplikację do zatwierdzania logowania. Czy możesz przestać uważać na podejrzane wiadomości? Dodatkowe zabezpieczenia bardzo pomagają, ale różne metody logowania chronią przed różnymi zagrożeniami. Warto wiedzieć, co robi hasło, co daje MFA i dlaczego coraz częściej pojawia się pojęcie passkey.
Nie musisz poznawać kryptografii. Wystarczy zrozumieć kilka zasad, żeby nie przekazać oszustowi dostępu przez formularz, telefon lub niespodziewane powiadomienie.
Dobre hasło powinno być również unikalne
Długie hasło utrudnia zgadywanie, ale nie pomaga, jeśli samodzielnie wpiszesz je na fałszywej stronie. Problem rośnie, gdy ten sam sekret chroni pocztę, sklep internetowy i narzędzia firmowe. Ujawnienie w jednym miejscu może wtedy zagrozić kolejnym kontom.
CERT Polska zaleca różne hasła dla różnych usług, weryfikację dwuetapową i korzystanie z menedżerów haseł. Podkreśla też, że hasło należy zmienić przy podejrzeniu ujawnienia; mechaniczne zmienianie dobrego hasła co pewien czas nie jest główną metodą ochrony. Zasady bezpiecznego logowania CERT Polska.
W firmie stosuj uzgodnione zasady zarządzania dostępem. Jeśli obowiązująca procedura wymaga poprawy, omów ją z administratorem zamiast samodzielnie ją obchodzić.
Co daje menedżer haseł?
Menedżer pomaga tworzyć i przechowywać różne hasła, dzięki czemu nie musisz ich wszystkich pamiętać. Może również uzupełniać dane na właściwych stronach. NCSC opisuje tę funkcję jako dodatkową pomoc w ochronie przed phishingiem. Poradnik o menedżerach haseł.
Praktyczny sygnał ostrzegawczy: zwykle dane pojawiają się automatycznie, a dziś program nie rozpoznaje formularza. To dobry moment, żeby sprawdzić adres i kontekst. Nie dowodzi ataku, ale nie warto odruchowo kopiować hasła, ignorując zmianę.
Wybór narzędzia firmowego powinien uwzględniać również odbieranie dostępu, odzyskiwanie kont i współpracę zespołu. Nie zapisuj służbowych haseł w niezatwierdzonym miejscu tylko dlatego, że jest wygodne.
Co oznacza MFA?
MFA to uwierzytelnianie wieloskładnikowe: do zalogowania potrzeba potwierdzenia z więcej niż jednej kategorii, na przykład znajomości hasła oraz dostępu do urządzenia lub klucza. Samo wpisanie hasła i drugiego hasła nie tworzy takiej ochrony.
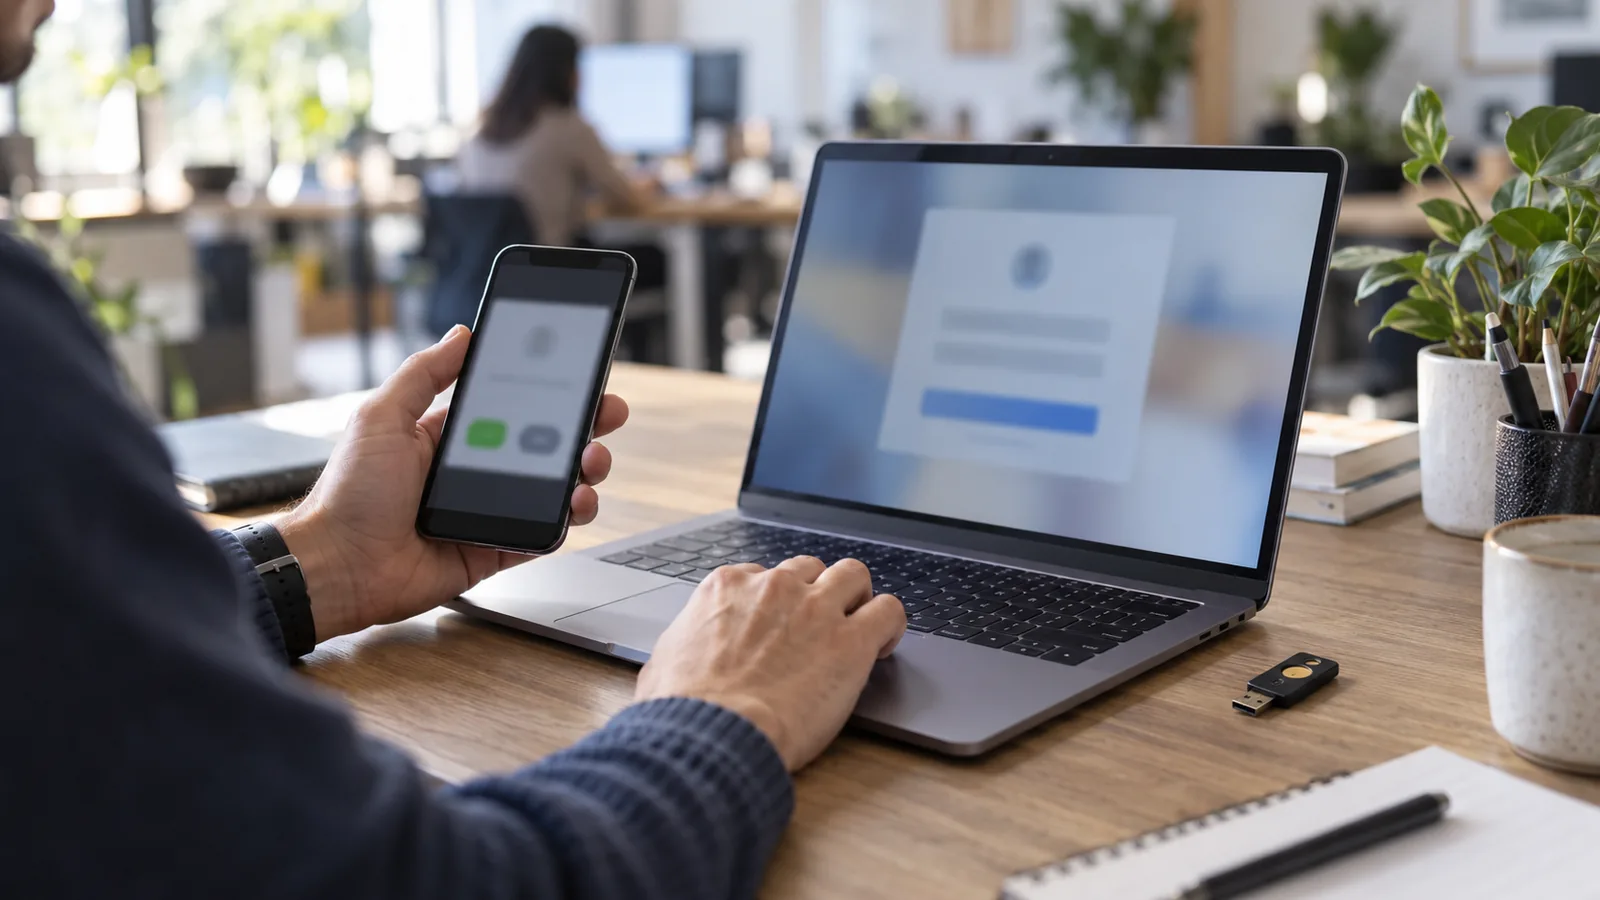
Popularnym wariantem jest hasło i kod z aplikacji. Innym jest potwierdzenie na telefonie. Dzięki temu znajomość samego hasła często nie wystarcza do wejścia na konto.
Nie każda metoda jest jednak równie odporna na phishing. Oszust może nakłaniać do podania kodu lub zatwierdzenia operacji. CISA rozróżnia tradycyjne MFA i rozwiązania odporne na phishing. Materiały CISA o metodach MFA.
Niespodziewana prośba o zatwierdzenie? Nie akceptuj
Fikcyjny przykład: Ewa kończy spotkanie, gdy telefon kilka razy prosi o zgodę na logowanie. Nie korzysta w tym momencie z komputera. Pojawia się pokusa, żeby nacisnąć „zatwierdź” i pozbyć się powiadomień.
W takiej sytuacji odrzuć żądanie i powiadom IT. Nie podawaj też kodu osobie, która dzwoni jako rzekoma pomoc techniczna. Administratorowi opisz problem, ale nie przekazuj danych służących do potwierdzenia tożsamości.
Warto wcześniej ustalić, co pracownik ma zrobić, jeśli nie może skontaktować się z pomocą od razu. Nerwowe próbowanie kolejnych przycisków nie powinno być jedyną dostępną opcją.
Czym są passkeys i klucze FIDO2?
Passkey, czyli klucz dostępu, pozwala zalogować się bez wpisywania tradycyjnego hasła. Użytkownik potwierdza działanie znaną metodą, na przykład odciskiem palca lub kodem blokady urządzenia. Tożsamość usługi jest sprawdzana technicznie, co ogranicza możliwość wykorzystania klucza na podszywającej się stronie.
NCSC rekomenduje passkeys tam, gdzie są dostępne, ze względu na odporność na phishing i wygodę. Gdy usługa ich nie obsługuje, nadal warto stosować unikalne hasło i dodatkowe potwierdzenie. Wyjaśnienie passkeys przez NCSC.
W organizacji wdrożenie trzeba uzgodnić z IT. Dotyczy to zarówno passkeys, jak i fizycznych kluczy bezpieczeństwa FIDO2. Ważne są kompatybilność usług, zasady odzyskiwania i zapasowa metoda dostępu.
Od czego zacząć w małej firmie?
Najpierw sprawdźcie pocztę i konta administracyjne. Ustalcie, kto ma dostęp, jak wygląda dodatkowe potwierdzenie oraz co stanie się po zgubieniu telefonu. Następnie uporządkujcie pozostałe usługi.
Przy zmianie telefonu nie czekajcie do chwili, gdy stare urządzenie zostanie wyczyszczone. Przeniesienie metod logowania i sprawdzenie odzyskiwania warto zaplanować jako osobne zadanie.
Szerszy porządek działań znajdziesz w planie cyberbezpieczeństwa małej firmy.
Czy z MFA nadal potrzebne są ćwiczenia phishingowe?
Takie ćwiczenia mogą dotyczyć również zachowań, których MFA nie kontroluje, na przykład niezweryfikowanej prośby o przelew czy wysłanie dokumentu. SafeLure pozwala sprawdzać reakcje na kontrolowane wiadomości e-mail. Połącz je z jasnymi zasadami logowania i procedurą reagowania po błędzie.