Sprawdź, kto w Twojej firmie kliknie.
Zanim sprawdzi to przestępca.
Wysyłamy Twoim pracownikom realistyczne, polskie symulacje phishingu, aby uczyli się na błędach, które nic nie kosztują.
Nie testujesz firmy, a siebie i bliskich?Zobacz trening antyphishingowy dla osób prywatnych3 sygnały ostrzegawcze
- 1.domena nadawcy nie należy do InPost
- 2.mała kwota - ma uśpić czujność
- 3.presja czasu, klasyczna socjotechnika
Trzy zdania, które słyszymy najczęściej
„Mamy dobre IT”
Firewall nie działa, jeśli masz otwarte drzwi
Przestępca nie musi się włamywać, jeśli pracownik sam poda mu hasło. Czynnik ludzki to najczęstsza przyczyna skutecznych ataków, dlatego oprócz działu IT warto postawić na regularne szkolenia i testy pracowników.
„U nas nikt by nie kliknął”
Tak twierdzi niemalże każda firma przed testem
Nie chodzi o brak wiedzy, tylko o moment nieuwagi - pośpiech, koniec dnia, wiadomość od szefa. Prędzej czy później każdy nieprzeszkolony pracownik kliknie. I lepiej, aby była to wiadomość testowa niż prawdziwy atak.
„Robiliśmy szkolenie”
Atakujący dostali AI i stale się rozwijają. A Twój zespół?
Literówki, kalki z angielskiego, dziwna składnia – to już przeszłość. Dzisiejsze ataki wyglądają jak prawdziwe wiadomości, bo pisze je AI. Szkolenie sprzed dwóch lat uczyło rozpoznawać coś, czego już nie ma.
Jak to działa – krok po kroku
Wgrywasz listę maili. Reszta dzieje się sama.
Wgrywasz listę maili pracowników
Same adresy e-mail. Bez dodatkowych danych.
System wysyła symulowany atak
Polskie scenariusze dopasowane do działu i roli – kurier, ZUS, bank, „pilny przelew od prezesa”. Wybierz sam lub testuj wszystkie.
Widzisz reakcje na bieżąco
Kto otworzył, kto kliknął, kto podał dane. Wszystko w jednym miejscu. Dodatkowo dostajesz powiadomienie e-mailem, gdy tylko system wykryje incydent.
Każdy pracownik uczy się od razu
Zamiast strony przestępcy pracownik widzi informację, że to tylko ćwiczenia, i otrzymuje materiał edukacyjny. Dzięki temu wie, jak postąpić następnym razem.

Catch. Teach. Release.
Pracownik ma potknąć się u nas, a nie u przestępcy. Dlatego złapanie nie kończy się karą – kończy się lekcją. Dzięki temu przy kolejnej próbie ryzyko, że ten sam człowiek kliknie, jest znacznie mniejsze.
Bezpieczne potknięcie
Pracownik klika w symulację – ale po drugiej stronie jesteśmy my, nie przestępca. Ten sam błąd w prawdziwym ataku mógłby kosztować nawet setki tysięcy złotych. Tutaj nic nie kosztuje.
Lekcja w sekundzie błędu
Zamiast strony przestępcy pojawia się informacja, że to tylko ćwiczenia + krótkie szkolenie – dokładnie wtedy, gdy człowiek czuje, że dał się nabrać. Ta jedna chwila uczy więcej niż coroczna prezentacja dla całej firmy.
Powrót bez konsekwencji
Żadnej listy „winnych”, żadnej rozmowy dyscyplinującej. To warunek działania całego mechanizmu – kto nie boi się przyznać do kliknięcia, ten następnym razem zgłosi podejrzany e-mail. SafeLure ma uczyć pracowników, a nie ich karać.
Kliknięcie pracownika to dziś problem zarządu.
Phishing przestał być wyłącznym problemem działu IT. Jedno kliknięcie uruchamia łańcuch zdarzeń, którego nie da się zatrzymać po fakcie – a odpowiada za to nie pracownik, a zarząd firmy.
Zegar rusza natychmiast
Po stwierdzeniu naruszenia masz 72 godziny na zgłoszenie do UODO, a przy wysokim ryzyku – obowiązek zawiadomienia osób, których dane wyciekły. W tym czasie musisz już wiedzieć, co się stało i kogo dotyczy.
RODO, art. 33 i art. 34Rachunek nie kończy się na okupie
Informatyka śledcza, odtworzenie systemów, obsługa prawna, powiadomienia klientów, przestój w sprzedaży, wyższa składka ubezpieczenia. Żadnej z tych pozycji nie ma w budżecie IT – pojawiają się wszystkie naraz, gdy tylko dojdzie do ataku.
RODO nie pyta, czy było Cię stać
Wyciek danych klientów po phishingu to postępowanie UODO i kara do 10 mln EUR lub 2% obrotu za brak odpowiednich zabezpieczeń – a do tego roszczenia osób, których dane wyciekły.
RODO, art. 32 i art. 83 ust. 4NIS2 wskazuje palcem na zarząd
Art. 20 dyrektywy nakłada na organy zarządzające obowiązek zatwierdzania środków zarządzania ryzykiem, nadzoru nad ich wdrożeniem i odbywania regularnych szkoleń – a delegowanie zadań nie zwalnia z odpowiedzialności.
Dyrektywa (UE) 2022/2555, art. 20U nas wiesz, ile zapłacisz. Bez wyceny, bez negocjacji, bez handlowca.
Trzy pakiety, jedna zmienna – liczba pracowników objętych kampanią. Przesuń suwak i zobacz, który do Ciebie pasuje. Pierwszą kampanię przetestujesz bezpłatnie.
W każdym pakiecie masz pełne wsparcie techniczne z naszej strony.
Załóż kontoPakiety dla firm
Bez wdrożenia i bez integracji z IT. Wystarczy lista adresów e-mail Twoich pracowników. Testujesz siebie lub bliskich? Zobacz plany dla osób prywatnych.
- 1 bezpłatna kampania
- Do 100 maili w kampanii
- 1 aktywna kampania
- Wgląd w statystyki płatny jednorazowo, wg liczby przetestowanych osób
- Do 10 pracowników objętych kampanią
- 1 aktywna kampania
- Statystyki spoofingu, phishingu i incydentów
- Do 100 pracowników objętych kampanią
- 3 aktywne kampanie jednocześnie
- Statystyki spoofingu, phishingu i incydentów
- Do 1000 pracowników objętych kampanią
- 10 aktywnych kampanii jednocześnie
- Statystyki spoofingu, phishingu i incydentów
Biznes
Testy phishingowe na większą skalę wewnątrz Twojej firmy, na zlecenie osoby decyzyjnej. Zgłaszasz zainteresowanie, a nasz zespół kontaktuje się w sprawie ceny, zakresu testu i indywidualnych warunków.
Phishing nie kończy się na pracy.
Te same wiadomości o dopłacie do paczki, blokadzie konta i zwrocie nadpłaty trafiają codziennie na tysiące prywatnych skrzynek pocztowych. Mogą trafić również do Ciebie, Twoich rodziców i dziadków, a nawet Twoich dzieci. SafeLure pozwala przećwiczyć je bezpiecznie - za zgodą każdej z tych osób.
- Testy na zwykłej skrzynce: Gmail, WP, Onet, Interia, itp.
- Zapraszasz bliskich kodem, każdy sam potwierdza udział
- Po kliknięciu od razu wyjaśniamy, co mogło świadczyć o oszustwie
Wiedza, która zostaje w głowie
Jak rozpoznać phishing, jak testować zespół i co zrobić w pierwszej godzinie po kliknięciu.
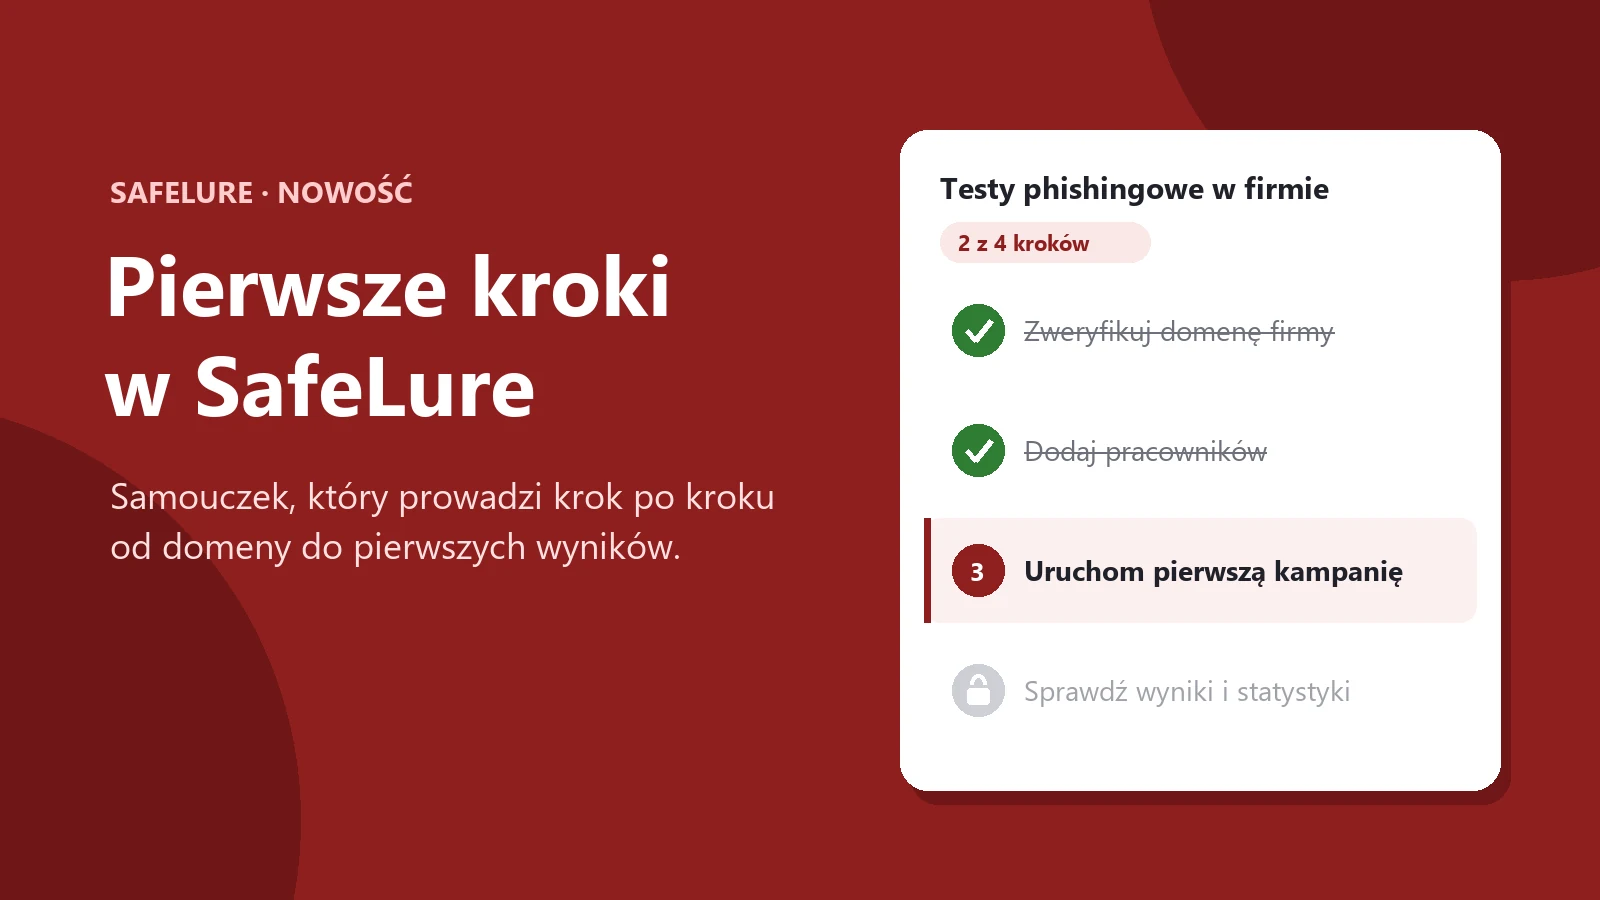
Pierwsze kroki w SafeLure: samouczek, który prowadzi od domeny do pierwszych wyników
Na dashboardzie SafeLure pojawiła się lista „Pierwsze kroki” z poradnikami, które podświetlają, gdzie kliknąć. Ścieżka firmowa prowadzi etapami od weryfikacji domeny do wyników, a prywatna - od pakietu do działającego treningu. Zadania odhaczają się dopiero po faktycznym wykonaniu.
Czytaj więcej →
Wyciek danych z Fakturowni: co firma powinna zrobić przed kolejnym przelewem?
Zmiana hasła to dopiero pierwszy krok. Po wycieku z Fakturowni sprawdź też tokeny API używane przez integracje i numery rachunków na dokumentach wysłanych klientom.
Czytaj więcej →
Wyciek danych z MyDr - co wiadomo i jakie są konsekwencje?
Wyciek danych z MyDr może dotyczyć milionów pacjentów. Sprawdź potwierdzone fakty, możliwe konsekwencje i sposób przygotowania zespołu na oszustwa.
Czytaj więcej →Nigdy nie wiesz, kiedy nastąpi pierwszy atak. Ale z nami możesz się do niego przygotować.
Załóż konto, wgraj listę adresów i sprawdź, ilu Twoich pracowników kliknęłoby dziś w phishing. Bez wdrożenia i bez integracji z IT.
Pierwszą kampanię przetestujesz bezpłatnie.
Testujesz siebie lub bliskich, nie firmę? Przejdź do oferty prywatnej →
Masz pytanie? Napisz do nas
Zostaw wiadomość – wrócimy do Ciebie na podany adres e-mail lub numer telefonu. Piszesz jako osoba prywatna? Pole z nazwą firmy zostaw puste.