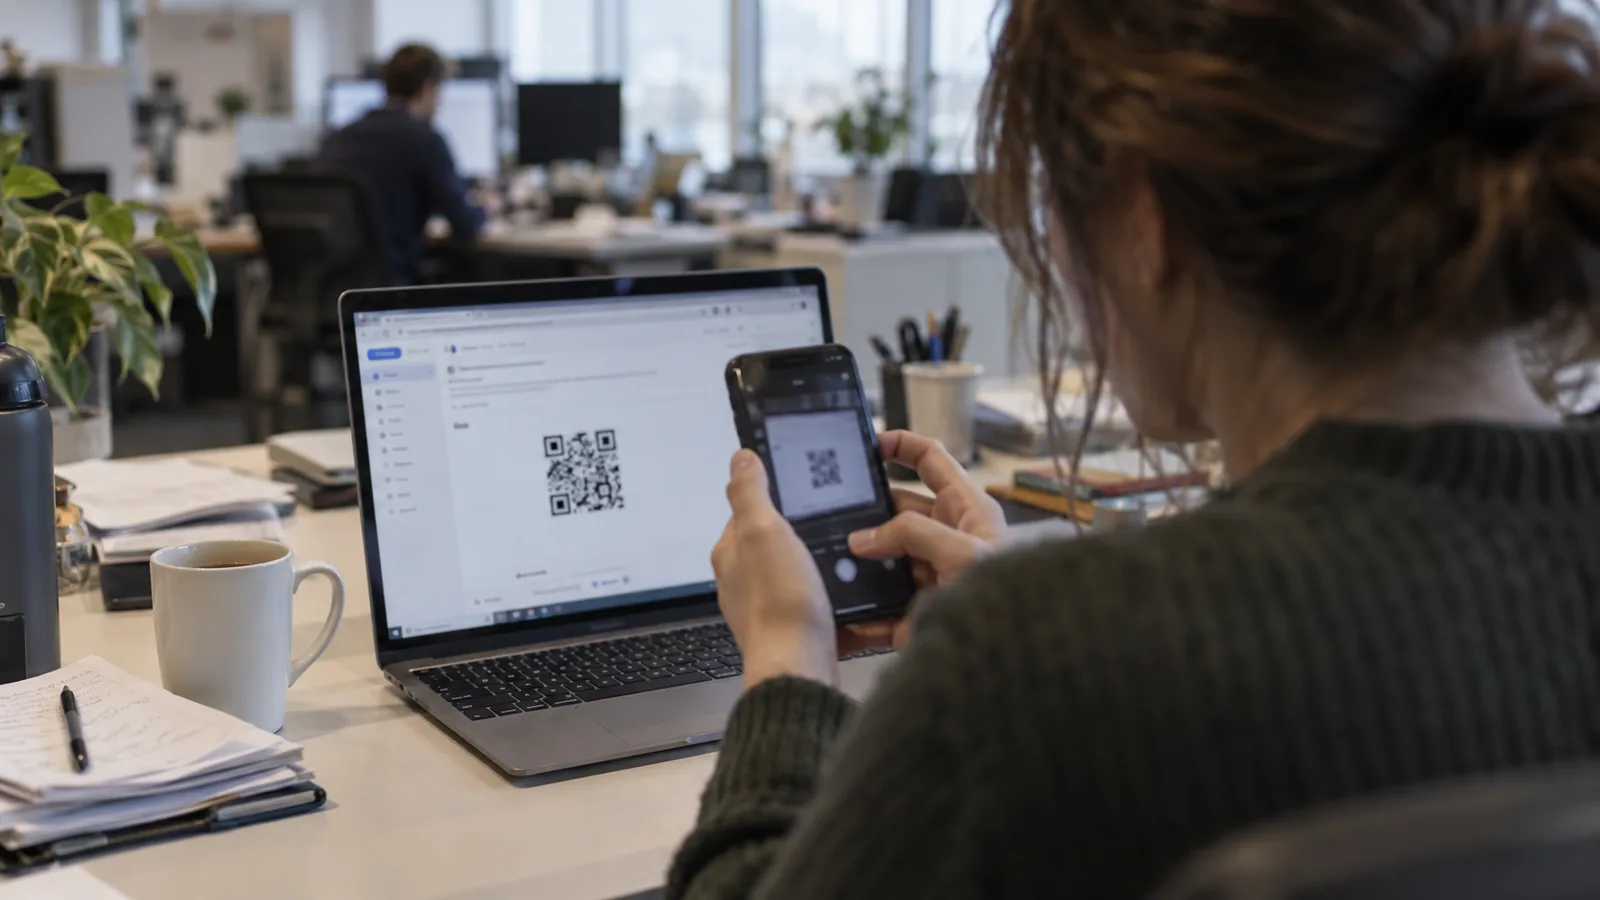
Na ekranie pojawia się instrukcja: zeskanuj kod QR, żeby odblokować konto. Wyciągasz telefon, bo to szybsze niż przepisywanie adresu. Dopiero na małym ekranie widzisz formularz logowania. Kod QR ułatwia otwarcie strony, ale nie potwierdza, kto tę stronę prowadzi.
Quishing to phishing wykorzystujący kod QR. Zamiast klikalnego linku oszust przesyła obrazek, który prowadzi do przygotowanej przez niego strony. Najważniejsze jest więc nie samo zeskanowanie kodu, lecz ocena miejsca, do którego trafiasz, i czynności, o którą ktoś Cię prosi.
Jak może wyglądać quishing w pracy?
Wyobraź sobie fikcyjną sytuację. Pracownica otrzymuje mail od rzekomej administracji biura. Wiadomość mówi o aktualizacji systemu wejść i zawiera kod QR. Po zeskanowaniu telefon pokazuje stronę wymagającą służbowego adresu i hasła.
Treść pasuje do codziennych spraw organizacyjnych, a kod wygląda neutralnie. Nie widać w nim literówki w domenie. Pracownica musi dopiero odczytać adres wyświetlony po skanowaniu i sprawdzić kontekst prośby.
Inny możliwy pretekst to aktywacja uwierzytelniania, dostęp do dokumentu lub ankieta pracownicza. Zasada pozostaje ta sama: instrukcja w wiadomości nie jest wystarczającym powodem, żeby przekazać dane logowania.
Dlaczego oszuści korzystają z kodów QR?
Kod ukrywa adres w obrazie. Ponadto użytkownik może przenieść się z firmowego komputera na prywatny telefon, który ma inne zabezpieczenia. NCSC zwraca uwagę również na to, że nie każdy mechanizm ochrony poczty analizuje obrazki tak samo jak zwykłe odnośniki. Analiza NCSC.
Nie oznacza to, że kod QR automatycznie omija wszystkie filtry. Znaczenie mają konkretne narzędzia i konfiguracja. Dla pracownika ważniejszy jest prosty wniosek: forma obrazka nie czyni prośby bardziej wiarygodną.
Jak bezpiecznie podejść do kodu QR?
Najpierw sprawdź powód skanowania. Czy taka czynność pasuje do sytuacji i czy organizacja wcześniej informowała o niej znanym kanałem?
Korzystaj z czytnika wbudowanego w telefon. Gdy urządzenie pokazuje podgląd adresu, przeczytaj go przed otwarciem. Jeśli kod ma rozwiązać problem ze służbowym kontem, wygodniej potwierdzić sprawę z IT niż zgadywać na podstawie wyglądu formularza.
Przy naklejkach w przestrzeni publicznej zwróć uwagę, czy kod nie został doklejony na inny. Jeżeli masz wątpliwość dotyczącą płatności, wybierz znaną aplikację lub zapytaj obsługę o właściwy sposób realizacji. Kanadyjski rządowy poradnik zaleca sprawdzanie fizycznych oznak podmiany i adresu strony. Jak bezpiecznie używać kodów QR.
Nie każda prośba o skanowanie jest podejrzana
Kody QR są normalnie używane do wielu legalnych czynności. Zeskanowanie menu w restauracji i podanie hasła do służbowej poczty to jednak działania o zupełnie innych konsekwencjach.
Dobrym pytaniem jest: czy ilość i rodzaj żądanych danych pasują do celu? Jeśli krótka ankieta o wyposażeniu biura żąda dostępu do poczty albo instalacji aplikacji, warto przerwać i sprawdzić prośbę.
Unikaj też zasady „skanuję, ale wpisuję nieprawdziwe dane na próbę”. Interakcja z podejrzaną stroną nie jest potrzebna do zweryfikowania informacji. Bezpieczniej skorzystać z niezależnego kontaktu.
Co zrobić po zeskanowaniu podejrzanego kodu?
Jeśli tylko wyświetlono adres, nie przechodź dalej. Jeśli otwarto stronę, nie podawaj danych i zgłoś podejrzenie według zasad firmy. Powiedz, na jakim urządzeniu to zrobiono.
W przypadku wpisania hasła, zatwierdzenia logowania, instalacji programu lub wykonania płatności potrzebna jest reakcja dostosowana do tej czynności. Skorzystaj z poradnika co zrobić po kliknięciu podejrzanego linku i pilnie skontaktuj się z IT, a przy danych płatniczych również z bankiem.
Zachowaj wiadomość zawierającą kod. Nie rozsyłaj jej do całego zespołu z zachętą, żeby inni też „sprawdzili, co to jest”. Osoba analizująca zgłoszenie potrzebuje źródła, a nie kolejnych osób odwiedzających stronę.
Jak omówić temat z pracownikami?
Na krótkim spotkaniu pokażcie dwie fikcyjne sytuacje: kod prowadzący do informacji dla odwiedzających i kod wymagający podania służbowego hasła. Poproś zespół o wskazanie, co należałoby potwierdzić w każdym przypadku.
Nie musicie skanować prawdziwych podejrzanych kodów. Celem rozmowy jest wypracowanie pytań, które pracownik zada przed logowaniem lub płatnością. Podobne pytania pomagają rozpoznać fałszywe wiadomości o Microsoft 365.
Jak połączyć temat QR ze szkoleniem e-mailowym?
Podczas edukacji związanej z kampaniami e-mailowymi można wyjaśniać mechanizmy występujące również w innych kanałach. SafeLure pomaga organizować kontrolowane testy wiadomości, a omówienie wyników jest okazją do rozmowy o presji czasu, fałszywych logowaniach i sprawdzaniu źródła prośby.